
 Por Ambientarte Radio
La Dirección Nacional de Inteligencia (DNI) ha emitido una alerta que resuena profundamente en la seguridad digital colombiana. Se ha descubierto una vulneración crítica en la plataforma de agendamiento de citas de la DIAN, un suceso con el potencial de desencadenar consecuencias incalculables. Este ciberataque, revelado el 6 de marzo, no solo expone la fragilidad de nuestros sistemas, sino que también dispara las alarmas ante una posible manipulación de datos electorales. Con los comicios presidenciales del 31 de mayo acercándose, la integridad del proceso electoral se encuentra bajo el más estricto escrutinio.
LE PUEDE INTERESAR: ¡Impactante Giro! Capturan a Presunto Asesino de Policías: ¿Miembro Clave de las Disidencias FARC?
Según la DNI, este incidente no es un hecho aislado, sino parte de una operación coordinada para la extracción masiva de información sensible de bases de datos estatales. La envergadura de este robo de datos incrementa drásticamente el riesgo de alteraciones en fuentes y reportes electorales clave. La entidad ha confirmado la existencia de un «lago de datos» ilícito, un gigantesco repositorio con nombres, apellidos y números de cédula de miles de colombianos. Esta información, si cae en manos indebidas, podría ser utilizada para manipular o distorsionar gravemente la voluntad popular.
¿Elecciones en Peligro? La Alerta de la DNI
La alerta de la DNI surge de un patrón alarmante de intrusiones en plataformas estatales durante los últimos días. Esta serie de ciberataques revela una estrategia bien coordinada, diseñada para obtener información confidencial con objetivos aún inciertos, pero extremadamente preocupantes. Ante la extrema gravedad, la DNI ha emitido una recomendación urgente: clasificar como «Infraestructura Crítica Cibernética» todo el hardware, software y firmware electoral. Esta medida es fundamental para blindar el proceso de votación y garantizar su seguridad.
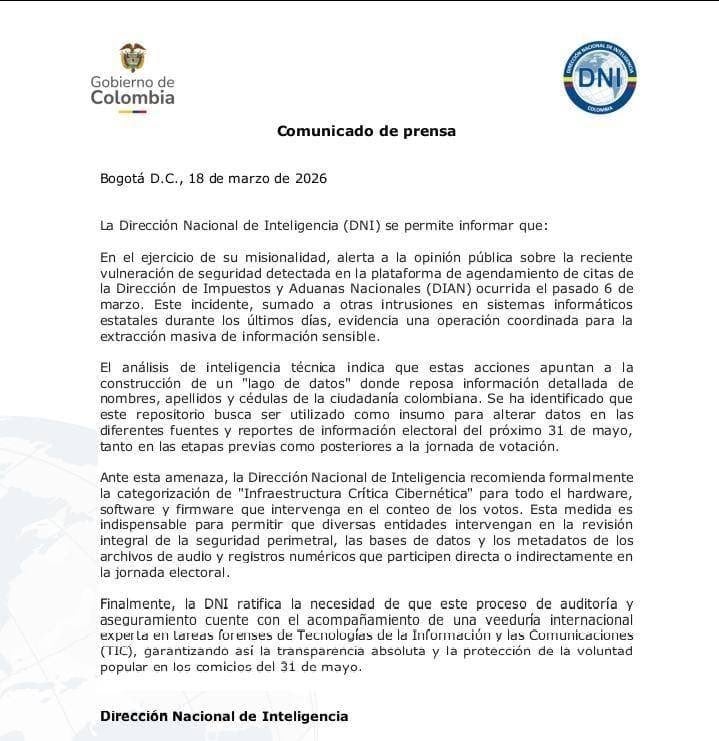
Esta clasificación permitiría una revisión exhaustiva de la seguridad perimetral, las bases de datos y los metadatos de todos los archivos y registros electorales. El objetivo es asegurar que ninguna vulnerabilidad pueda ser explotada antes de la crucial jornada del 31 de mayo. La DNI subraya que la auditoría y revisión no deben ser responsabilidad de una sola entidad. Es imperativa la intervención de múltiples organismos especializados y una veeduría internacional experta en forensia de TIC para asegurar una transparencia absoluta.

Respuesta de las Autoridades y Medidas Urgentes
Paralelamente, el ministro del Interior, Armando Benedetti, ha exigido auditorías públicas sobre los softwares de conteo electoral. Esta acción se coordinará con el Ministerio de Tecnologías de la Información y las Comunicaciones, reafirmando la seguridad de los comicios como prioridad nacional. Carina Murcia, ministra de TIC, ha confirmado que estas auditorías serán realizadas por entidades técnicas certificadas. Su ministerio también brindará acompañamiento técnico y liderará un plan unificado de ciberseguridad para blindar los sistemas críticos.

A pesar de la gravedad del incidente, la DIAN ha aclarado en un comunicado que, aunque hubo acceso no autorizado a datos personales de usuarios de su sistema de agendamiento, la información tributaria y aduanera de los contribuyentes sigue protegida. Las contraseñas y credenciales de acceso no fueron comprometidas. La autoridad tributaria asegura que los servicios misionales y la atención ciudadana continúan operando sin afectaciones. No obstante, la sombra de la duda sobre la integridad de los datos electorales, tras esta masiva extracción de información sensible, persiste como una preocupación latente para toda la nación.
LEA MÁS: ¡Escándalo! Joven de 20 Años Fallece por Trámite de Medicamentos: ¿Quién Responde?
Las Noticias como son en Ambientarte Radio.